 Simone
心血漏洞
的有关信息介绍如下: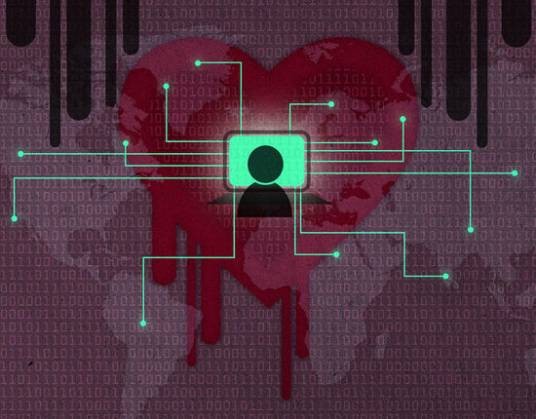
心血漏洞,又称心脏出血漏洞,是因OpenSSL软件安全通信层缺陷引发的网络漏洞,其名称源于SSL协议“心跳”选项存在的内存数据泄露风险。该漏洞由谷歌安全团队研究员尼尔·梅塔(Neel Mehta)与芬兰安全公司Codenomicon于2014年4月分别独立发现,并于4月7日公开披露。攻击者可通过发送特定信息持续获取服务器内存中的敏感数据,全球约17%的HTTPS服务器受此影响,漏洞修复信息由Heartbleed.com发布,加拿大曾抓获利用该漏洞窃取国税部门数据的黑客。
该漏洞最早可追溯至2012年,2014年爆发时导致约4000万台服务器数据暴露,中国境内受影响服务器近3万台。淘宝、支付宝等网站确认完成漏洞修复后,建议用户在确认修复后修改密码。
想要了解更多“心血漏洞”的信息,请点击:心血漏洞百科